Quishing: la estafa del código QR que llega por correo
La respuesta corta
El quishing es un phishing que esconde el enlace dentro de un código QR. Llega en correos («escanea para firmar el documento» o «para reactivar tu cuenta»), en cartas o en pegatinas pegadas sobre parquímetros y carteles. Al escanearlo con el móvil, te lleva a una web falsa que pide contraseñas, datos de tarjeta o un pago. Antes de abrir un QR, mira la dirección que muestra la cámara y desconfía si te pide datos.
 Antonio Sivera · Director de Ibérica Digital Partner
Actualizado el · 3 min de lectura
El código QR se ha vuelto tan normal (cartas de restaurante, entradas, facturas, aparcamientos) que ya nadie se para a pensar antes de escanearlo. El quishing aprovecha justo eso: es un phishing en el que el enlace va escondido dentro de un QR.
El nombre mezcla QR y phishing, y el objetivo es el de siempre: que llegues a una web falsa y entregues una contraseña, los datos de tu tarjeta o un pago.
Dónde aparece
- En el correo: «escanea el código para firmar el documento», «tu contraseña caduca hoy, escanea para mantenerla» o «tienes un mensaje de voz pendiente». A veces el QR va en un PDF adjunto.
- En cartas y facturas en papel, imitando a un proveedor o a una administración.
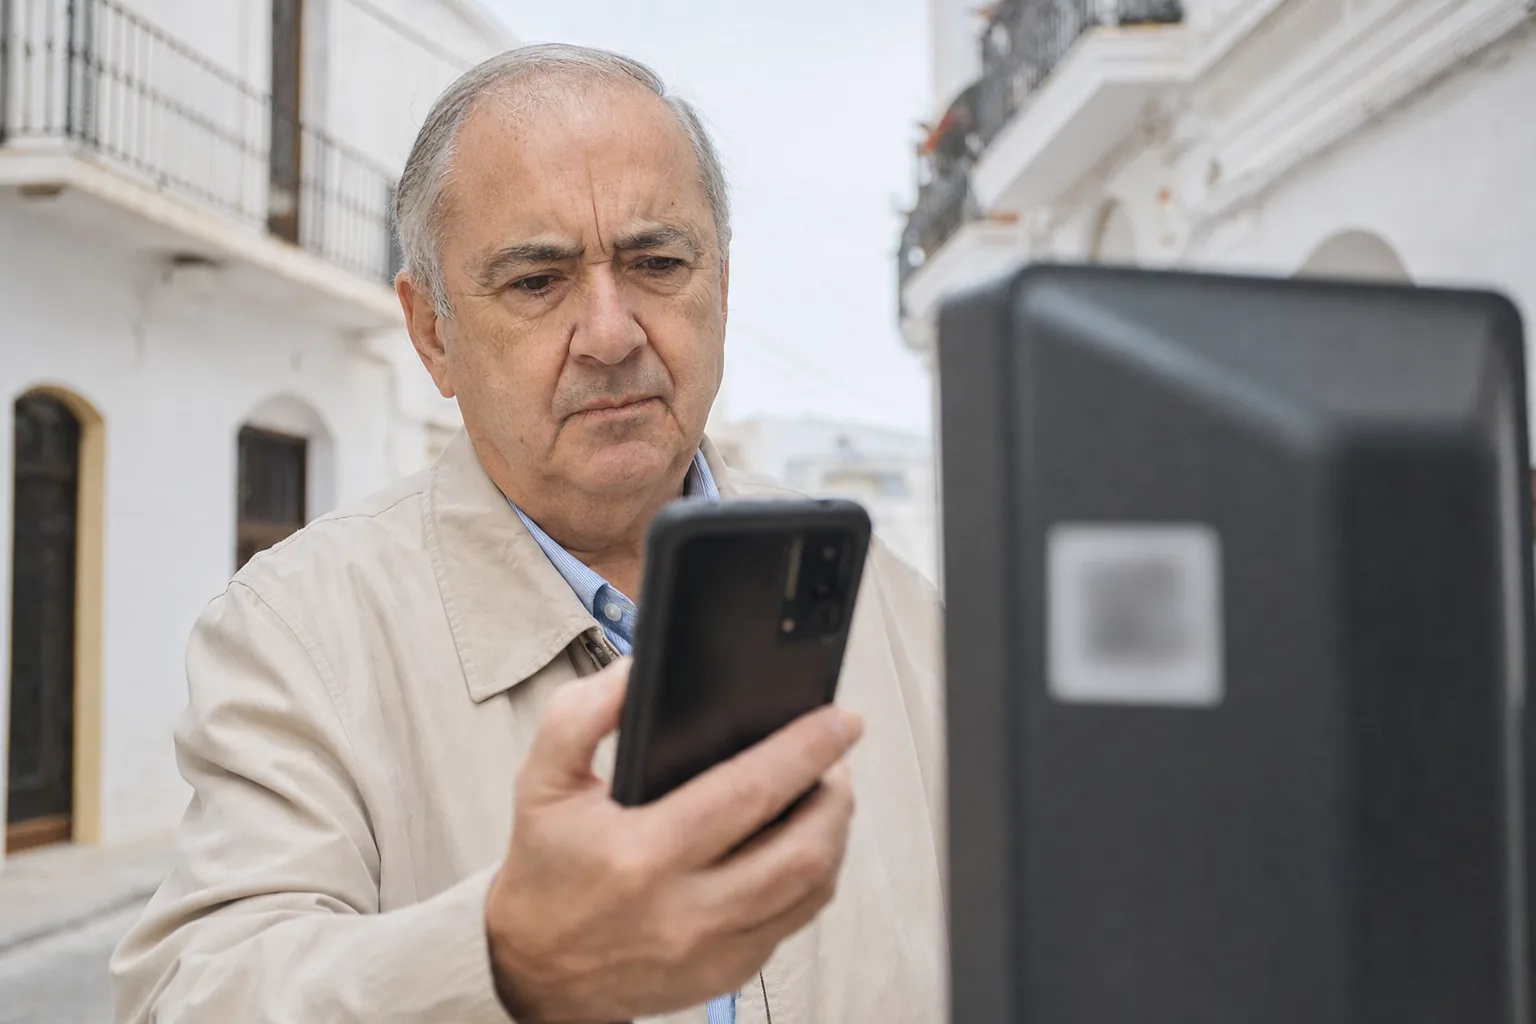
- En la calle: pegatinas colocadas encima del QR auténtico de un parquímetro, una estación de recarga o un cartel.
- En carteles dentro de la propia oficina, en zonas compartidas o en edificios con varias empresas: un falso «conéctate a la wifi» o «descarga la app del edificio».
Por qué funciona tan bien
- No se ve la dirección. Un enlace escrito se puede leer antes de pulsar; un QR, no, hasta que lo escaneas.
- Esquiva parte de los filtros. El enlace va dibujado en una imagen, no escrito en el texto del correo, y se abre en el móvil, que suele estar menos protegido que el ordenador del trabajo.
- Pasa del ordenador al móvil. El correo llega al ordenador, pero la web falsa se abre en el teléfono, donde es más difícil ver la dirección completa.
- El QR da confianza. Se asocia a pagos oficiales, entradas o menús, no a estafas.
Cómo comprobar un QR antes de abrirlo
- Lee la dirección que muestra la cámara antes de pulsar. Si el dominio no es el oficial (por ejemplo,
pago-parking.exampleen lugar de la web del ayuntamiento), no la abras. - Desconfía del QR que llega por correo pidiéndote iniciar sesión, firmar o «mantener» una contraseña: los servicios de verdad te mandan a su web o a su app.
- En la calle, busca pegatinas encima del QR original y, si puedes, paga desde la app oficial.
- Nunca des contraseñas ni datos de tarjeta en una web a la que has llegado por un QR inesperado.
Qué hacer en la oficina
- Explicadlo con un ejemplo. Enseñar un QR falso real en una reunión corta funciona mejor que cualquier circular.
- Un criterio claro para los QR del correo: si un correo pide escanear un código para iniciar sesión o firmar, se reenvía a quien lleve la informática antes de hacer nada.
- Revisar los QR propios. Si tu empresa pone códigos QR en su local, facturas o carteles, comprobad de vez en cuando que nadie los haya tapado con una pegatina.
Si ya has escaneado y escrito datos
- Contraseña: cámbiala desde la web o la app oficial y revisa que tengas la verificación en dos pasos activada.
- Tarjeta: llama a tu banco al teléfono que aparece en la tarjeta o en su app.
- En la empresa: avisa a quien lleve la informática; si el QR llegó por correo, probablemente lo hayan recibido más personas.
La parte del correo
El quishing que llega por correo comparte señales con cualquier otro phishing: un remitente que no cuadra, una prisa injustificada, una petición de credenciales. Repasa las siete señales en cómo saber si un correo es falso y el resto de variantes en tipos de phishing.
Y cuanto menos correo dudoso llegue a la bandeja, menos QR falsos se escanean. Con el comprobador gratuito ves si tu dominio tiene un filtro por delante que pare las suplantaciones y los adjuntos peligrosos antes de que alguien los abra.
Preguntas frecuentes
¿Puede un código QR instalarme un virus solo por escanearlo?
Escanearlo solo te muestra una dirección. El peligro empieza al abrirla: la web puede pedirte datos, pedirte que descargues una aplicación o un archivo. Si no abres el enlace o lo cierras sin escribir nada, el riesgo es muy bajo.
¿Por qué los filtros de correo no siempre paran el quishing?
Porque el enlace no está escrito en el correo: está dibujado dentro de una imagen. Además, se abre en el móvil, que muchas veces no tiene las mismas protecciones que el ordenador del trabajo. Por eso la norma de no dar datos a partir de un QR inesperado es tan importante.
¿Cómo sé si un QR en un parquímetro o un cartel es legítimo?
Mira si es una pegatina pegada encima del cartel original y compara la dirección que muestra la cámara con la web oficial del servicio. Si tienes la app oficial del servicio, paga desde ella en lugar de desde el QR.